Κυβερνοπεριστατικά σε ψυκτικά συστήματα στην ΕΕ: τι γνωρίζουμε και ποια μέτρα ζητούν οι αρχές
Ευρωπαϊκοί φορείς επιβεβαιώνουν διασυνοριακά περιστατικά από τις 11 Οκτωβρίου· η διερεύνηση συνεχίζεται και δεν έχει δημοσιευτεί οριστική απόδοση ευθύνης.
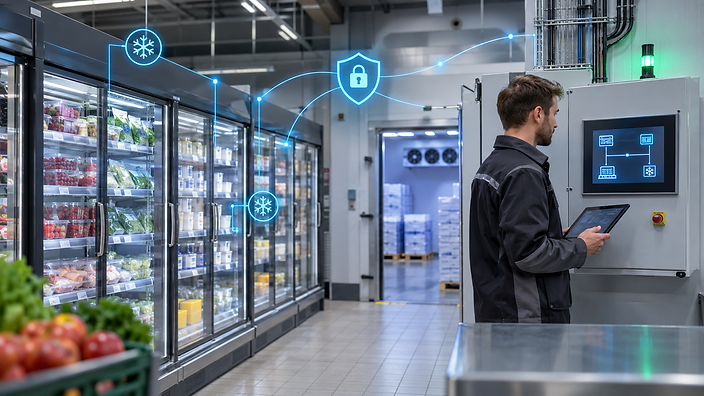
Σειρά κυβερνοπεριστατικών που επηρεάζει εμπορικά ψυκτικά συστήματα και παρόμοιες συνδεδεμένες συσκευές ερευνούν οι ευρωπαϊκές αρχές. Σε κοινή ανακοίνωση της 4ης Νοεμβρίου 2026, η Γενική Διεύθυνση CONNECT της Ευρωπαϊκής Επιτροπής, ο ENISA, το Ευρωπαϊκό Κέντρο Κυβερνοεγκλήματος της Europol, το δίκτυο CSIRTs και το EU-CyCLONe ανέφεραν ότι περιστατικά έχουν καταγραφεί σε πολλά κράτη-μέλη.
Σύμφωνα με την επίσημη ενημέρωση, η δραστηριότητα παρατηρείται από τις 11 Οκτωβρίου, ενώ νέο κύμα καταγράφηκε την 1η και 2α Νοεμβρίου. Οι εθνικές αρχές και οι ευρωπαϊκοί φορείς ανταλλάσσουν πληροφορίες και διερευνούν την έκταση, την τεχνική αιτία και τις επιπτώσεις. Η ανακοίνωση δεν κατονομάζει υπεύθυνο ούτε παρουσιάζει πλήρη τεχνική ανάλυση· επομένως δεν είναι ασφαλές να αποδοθεί η δραστηριότητα σε συγκεκριμένη ομάδα ή κράτος χωρίς νεότερα αποδεικτικά στοιχεία.
Γιατί τα ψυκτικά συστήματα αποτελούν ψηφιακό στόχο
Τα σύγχρονα συστήματα ψύξης σε καταστήματα, αποθήκες και άλλες εγκαταστάσεις συχνά διαθέτουν απομακρυσμένη παρακολούθηση, αισθητήρες, ελεγκτές και σύνδεση με δίκτυα διαχείρισης. Η συνδεσιμότητα βοηθά στη συντήρηση και στην ενεργειακή αποδοτικότητα, αλλά δημιουργεί και σημεία πρόσβασης που πρέπει να προστατεύονται.
Ένα περιστατικό σε τέτοιο εξοπλισμό δεν είναι μόνο ζήτημα πληροφορικής. Μπορεί να επηρεάσει τη διαθεσιμότητα της ψύξης, την ασφάλεια προϊόντων, το λειτουργικό κόστος και τη συνέχεια μιας επιχείρησης. Αυτό δεν σημαίνει ότι κάθε δυσλειτουργία είναι κυβερνοεπίθεση. Οι τεχνικές βλάβες, οι λανθασμένες ρυθμίσεις και τα προβλήματα δικτύου πρέπει επίσης να εξετάζονται.
Η άμεση σύσταση των ευρωπαϊκών φορέων
Η κοινή ανακοίνωση καλεί τους οργανισμούς που χρησιμοποιούν επηρεαζόμενα ή παρόμοια συστήματα να εφαρμόσουν άμεσα μέτρα μετριασμού και να συνεργαστούν με τις αρμόδιες εθνικές αρχές. Δεν δημοσιεύεται ένα ενιαίο τεχνικό «αντίδοτο» για όλες τις εγκαταστάσεις, επειδή τα μοντέλα, οι εκδόσεις λογισμικού και οι αρχιτεκτονικές διαφέρουν.
Σε πρακτικό επίπεδο, οι υπεύθυνοι εγκαταστάσεων και οι ομάδες ασφάλειας μπορούν να ξεκινήσουν με μια ελεγχόμενη διαδικασία:
- Καταγραφή εξοπλισμού: μοντέλα, εκδόσεις λογισμικού, εξωτερικές συνδέσεις, λογαριασμοί διαχείρισης και πάροχοι υποστήριξης.
- Έλεγχος απομακρυσμένης πρόσβασης: κατάργηση άγνωστων ή αχρείαστων λογαριασμών, αλλαγή προεπιλεγμένων κωδικών και χρήση πολυπαραγοντικού ελέγχου όπου υποστηρίζεται.
- Περιορισμός δικτύου: απομόνωση του λειτουργικού εξοπλισμού από εταιρικά και δημόσια δίκτυα, με πρόσβαση μόνο από απολύτως αναγκαίες υπηρεσίες.
- Ενημερώσεις με σχέδιο: εφαρμογή οδηγιών του κατασκευαστή μετά από έλεγχο συμβατότητας και με διαθέσιμο σχέδιο επαναφοράς.
- Παρακολούθηση: αναζήτηση ασυνήθιστων συνδέσεων, αλλαγών ρυθμίσεων, επανεκκινήσεων ή αποκλίσεων θερμοκρασίας.
- Διατήρηση στοιχείων: αντίγραφα καταγραφών και χρονοσήμανση ενεργειών, χωρίς βιαστική διαγραφή ή επαναφορά που θα καταστρέψει αποδεικτικά στοιχεία.
Πότε χρειάζεται αναφορά περιστατικού
Οι επιχειρήσεις πρέπει να ακολουθούν τις εθνικές διαδικασίες και τις υποχρεώσεις που ισχύουν για τον κλάδο τους. Η οδηγία NIS2 απαιτεί από οντότητες που εμπίπτουν στο πεδίο εφαρμογής της να διαχειρίζονται τους κινδύνους και να αναφέρουν σημαντικά περιστατικά. Η ακριβής αξιολόγηση εξαρτάται από τον φορέα, τη σοβαρότητα, τη διάρκεια και τις επιπτώσεις.
Παράλληλα, η Πράξη για την Κυβερνοανθεκτικότητα (Cyber Resilience Act) εισάγει υποχρεώσεις για προϊόντα με ψηφιακά στοιχεία. Η Ευρωπαϊκή Επιτροπή αναφέρει ότι από τις 11 Σεπτεμβρίου 2026 λειτουργεί η ενιαία πλατφόρμα αναφοράς για σοβαρά περιστατικά και ενεργά εκμεταλλευόμενες ευπάθειες. Οι κύριες απαιτήσεις του κανονισμού αρχίζουν να εφαρμόζονται στις 11 Δεκεμβρίου 2027.
Οι ημερομηνίες αυτές δεν καταργούν τις σημερινές ευθύνες. Οι οργανισμοί οφείλουν ήδη να προστατεύουν τα συστήματά τους, να τηρούν τις ισχύουσες εθνικές υποχρεώσεις και να ενημερώνουν εγκαίρως συνεργάτες, πελάτες ή αρχές όταν αυτό απαιτείται.
Τι πρέπει να αποφεύγεται
Η αποσύνδεση ή επαναφορά ενός συστήματος χωρίς συνεννόηση με τον κατασκευαστή και την ομάδα απόκρισης μπορεί να διακόψει κρίσιμες λειτουργίες ή να καταστρέψει στοιχεία. Επίσης, η δημόσια κοινοποίηση τεχνικών λεπτομερειών πριν επιβεβαιωθούν μπορεί να βοηθήσει επίδοξους επιτιθέμενους ή να δημιουργήσει αδικαιολόγητο πανικό.
Οι επιχειρήσεις δεν πρέπει να υποθέτουν ότι ένα προϊόν είναι ασφαλές επειδή είναι εξειδικευμένο ή επειδή βρίσκεται πίσω από έναν δρομολογητή. Η ασφάλεια απαιτεί ενημερωμένη απογραφή, περιορισμένη πρόσβαση, έλεγχο προμηθευτών, αντίγραφα ρυθμίσεων και δοκιμασμένο σχέδιο επιχειρησιακής συνέχειας.
Τι παραμένει άγνωστο
Η επίσημη κοινή δήλωση επιβεβαιώνει τη χρονική περίοδο, τον διασυνοριακό χαρακτήρα και τη συνεργασία των φορέων. Δεν παρέχει, όμως, πλήρη κατάλογο χωρών ή εγκαταστάσεων, αριθμό επηρεαζόμενων συσκευών, οικονομική ζημία, τεχνικούς δείκτες προσβολής ή οριστική απόδοση ευθύνης.
Μέχρι να δημοσιευτούν περισσότερα στοιχεία, η υπεύθυνη στάση είναι διπλή: άμεσος τεχνικός έλεγχος και ψύχραιμη επικοινωνία. Η πρόληψη και η αναφορά πρέπει να βασίζονται σε αποδεικτικά στοιχεία, όχι σε εικασίες.


